Obot styr företags-AI-ekosystem med säker kontrollplan
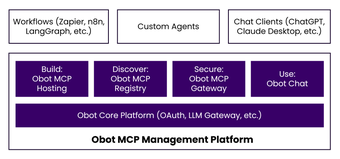
Obot, utvecklad av Dawosch, är en öppen källkodsplattform för att hantera, säkra och styra AI-ekosystem inom företagsmiljöer. Distribuerad som Docker-containrar, Kubernetes-arbetsbelastningar och en Go-binär, fungerar den som en AI-kontrollplan och MCP-gateway. Obot kopplar AI-klienter till modeller och verktyg, vilket tillhandahåller delad infrastruktur. Dess backend är skriven i Go 1.26.0, vilket säkerställer en prestanda-baserad grund för dess operationer. Denna MCP-kategorilösning hjälper organisationer att kontrollera sina AI-integrationer.
Mest rekommenderade alternativet
Vad ansluter Obot till?
Obot integrerar med olika externa tjänster för att hantera AI-operationer. Det ansluter till Model Context Protocol (MCP) servrar, Large Language Model (LLM) leverantörer och S3-kompatibel objektlagring. För versionshantering kopplar det till Git-leverantörer som GitHub och GitLab. Dessutom stöder Obot flera autentiseringstjänster, inklusive GitHub, Google och Okta, för att säkra åtkomst. Dess roll som en AI Control Plane och MCP Gateway etablerar den som en central hubb för AI-klientanslutningar till modeller och verktyg.
Kärnfunktioner och verktyg
Obot tillhandahåller flera anropbara verktyg och komponenter. MCP Gateway fungerar som en enda, styrd ingångspunkt för MCP-servrar, som stöder proxying, skapande av sammansatta MCP-servrar och åtkomstkontroll. Obot CLI gör det möjligt för användare och AI-klienter att upptäcka, installera och hantera godkända MCP-servrar och färdigheter, med kommandot "obot mcp search" för att hitta servrar. Obot Sentry utökar styrningen till användardevicer genom att inventera AI-klienter, servrar, färdigheter och plugins, och registrera lokala verktygsanrop. En LLM Gateway fungerar som en modelländpunkt kompatibel med OpenAI och Anthropic API:er.
Vem är det för?
Obot är utformat för plattformsingenjörer, IT-arkitekter och DevOps-team som syftar till att implementera en styrd, företagsklass AI-plattform. Det tjänar också utvecklare och affärsanvändare som behöver upptäcka och använda AI-verktyg inom en kontrollerad miljö. Bekräftade kompatibla AI-klienter inkluderar skrivbordsagenter och verktyg som Claude Code, Codex, Cursor, VS Code och andra IDE:er och CLI:er. Detta är inte rätt val om du behöver ett enkelt, enanvändar-AI-verktyg utan behov av företagsstyrning.
Hur man kommer igång
Åtkomst beviljas genom ett standard OAuth-autoriseringsflöde, vilket kräver att klienter först autentiserar sig med Obot via en konfigurerad identitetsleverantör. Installationen innebär att koppla Obot till en valfri identitetsleverantör, såsom GitHub, Google eller Okta.
Användningsfall
- Säkert ansluta AI-agenter till företagsdata: Obots MCP Gateway säkrar anslutningar med SSO och OIDC, vilket möjliggör för AI-agenter att interagera med företagsystem.
- Hantera och styra MCP-servrar och färdigheter: Organisationer distribuerar och konfigurerar MCP-servertyper, kontrollerar användartillgång via register och policys, med aktivitetsövervakning genom revisionsloggar.
- Granska och verkställa policys för AI-aktivitet: Obot fångar verktygsanrop och LLM-förfrågningar, verkställer policys för agentåtgärder och utökar styrningen till lokal AI-aktivitet via Obot Sentry.
Obot erbjuder en effektiv plattform för företags-AI-styrning, som tillhandahåller en centraliserad kontrollplan för hantering av AI-ekosystem. Det säkrar anslutningar, hanterar AI-tillgångar och verkställer policyer över olika integrationer och användarenheter. Dess modulära design och stöd för standardprotokoll gör det lämpligt för komplexa företagsmiljöer. Dawosch's Obot adresserar behovet av kontrollerad AI-implementering och användning.